Az EMMA Pro megfelelési kerete nem csupán papíron létező szabványok
összessége, hanem a mindennapi működés része — auditálhatóan, visszakövethető módon.
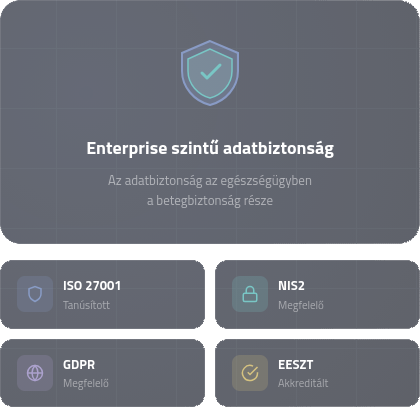
ISO 27001
Információbiztonság-irányítás
Az információbiztonsági irányítási rendszer (ISMS) tanúsított megfelelése — az iparági legszigorúbb szabvány szerint.
Kockázatkezelési folyamatok
Biztonsági kontrollok rendszere
Rendszeres belső auditok
Incidens-kezelési protokoll
Folyamatos fejlesztési ciklus
NIS2 irányelv
Kiberbiztonság & hálózatvédelem
Az EU NIS2 irányelv az egészségügyet kritikus szektorrá minősíti — az EMMA Pro az előírások teljesítéséhez szükséges technikai keretet biztosítja.
Hozzáférés-kezelés és MFA támogatás
Biztonsági naplózás és monitoring
Incidens bejelentési folyamat
Ellátási lánc kockázatkezelés
Üzletmenet-folytonosság
GDPR & EESZT
Adatkezelés & állami integráció
Az egészségügyi különleges adatok kezelése fokozott védelmet igényel — az EMMA Pro ezt jogszabályi és technikai szinten egyaránt biztosítja.
Érintetti jogok kezelése
Adatkezelési nyilvántartás
EESZT akkreditált csatlakozás
Hozzájárulás-kezelés
Adattovábbítás kontroll
NIS2 az egészségügyben
Mit jelent a NIS2 az Ön intézménye számára?
Az EU NIS2 irányelv 2024-től az egészségügyi intézményeket
kritikus infrastruktúraként kezeli. Ez kötelező kiberbiztonsági intézkedéseket, incidensbejelentési
kötelezettséget és szigorú felelősségi szabályokat jelent.
Kötelező biztonsági intézkedések
Kockázatelemzés, hozzáférés-kezelés, titkosítás, biztonsági mentések — az EMMA Pro ezeket alapértelmezetten biztosítja.
24 órás incidensbejelentés
Súlyos biztonsági incidenseket 24 órán belül kell bejelenteni. Az EMMA Pro naplózási rendszere gyors, pontos riportot tesz lehetővé.
Személyes felelősség a vezetőkön
A NIS2 a vezető tisztségviselőket személyesen felelőssé teszi a megfelelésért. Az EMMA Pro audit trail-je ezt dokumentáltan alátámasztja.
Komoly szankciók megfelelés hiányában
10M EUR-ig terjedő bírság vagy az árbevétel 2%-a — a megfelelés nem opcionális befektetés, hanem alapkövetelmény.
NIS2 megfelelési útmutató
Hogyan segít
az EMMA Pro lépésről lépésre
1. lépés
Kockázatértékelés —
az intézmény IT eszközeinek és folyamatainak felmérése, biztonsági rések azonosítása.
2. lépés
Technikai kontrollok —
hozzáférés-kezelés, naplózás, titkosítás, MFA bevezetése az EMMA Pro keretein belül.
3. lépés
Folyamatok dokumentálása —
biztonsági szabályzatok, incidenskezelési protokollok, auditálható eljárásrendek.
4. lépés
Folyamatos monitoring —
rendszeres belső audit, biztonsági riportok, incidensbejelentési folyamat készenléte.
Jogosultságkezelés
Ki fér hozzá az adatokhoz — és hogyan kontrollálható?
Az EMMA Pro fejlett szerepkör-alapú hozzáférés-kezelése garantálja,
hogy minden felhasználó csak azokat az adatokat látja, amelyekre valóban szüksége van.
Szerepkör-alapú hozzáférés
Minden felhasználónak pontosan annyi jogosultsága van, amennyi a munkájához szükséges — nem több, nem kevesebb.
Kontrollált adatkezelés
Különleges egészségügyi adatok külön védelmi szinten kezelve — titkosítva, naplózva, hozzáférés-korlátozott módon.
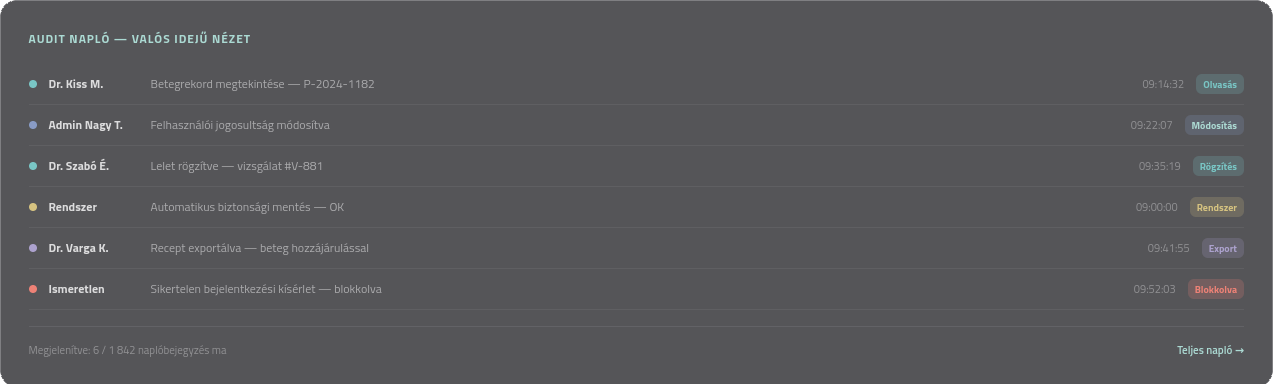
Teljes audit trail
Minden adathozzáférés, módosítás és törlés naplózva — ki, mikor, mit tett. Visszakereshető, exportálható, auditálható.
Megfelelési riportok
Hatósági audit esetén azonnal rendelkezésre álló riportok — a megfelelés dokumentáltan igazolható, manuális gyűjtés nélkül.
Naplózás és auditálhatóság
Teljes átláthatóság — minden lépés visszakövethető
Az EMMA Pro naplózási rendszere nemcsak a megfelelés igazolásához szükséges, hanem a
mindennapi működés átláthatóságát is biztosítja.
1
Hozzáférési napló
Visszakövethető, ki mikor milyen adatot ért el — betegrekordtól a pénzügyi adatokig. Valós idejű és utólagos lekérdezéssel.
2
Módosítási előzmények
Minden adatmódosítás verziótörténettel rögzítve — korábbi állapot visszaállítható, változtatások indoklással dokumentálhatók.
3
Incidens- és panaszkezelés
Feladatok, határidők, felelősök és megfelelési riportok — gyorsabb reagálás, rendezettebb ellenőrzések hatóságok felé.
4
Exportálható audit riportok
Hatósági ellenőrzéshez, belső audithoz vagy biztosítói igényekhez azonnal exportálható, strukturált jelentések.
Vezetői szemszög
Mit jelent ez Önnek intézményvezetőként?
A biztonság és megfelelés nemcsak IT kérdés — hanem üzleti és
felelősségi kérdés is. Az EMMA Pro ezekre ad konkrét választ.
Kisebb működési kockázat
A strukturált biztonsági keretek csökkentik az adatvédelmi incidensek és a kapcsolódó jogi következmények valószínűségét.
Nagyobb kontroll
Valós idejű rálátás arra, ki mit csinál a rendszerben. Szabályozói elvárásoknak való megfelelés dokumentáltan igazolható.
Átláthatóbb működés
Auditálható folyamatok, dokumentált döntések — a belső kontroll és a külső megfelelés egységes rendszerben kezelve.
Biztonságosabb betegellátás
Az adatbiztonság közvetlenül hat az ellátás minőségére — a megfelelő adat, a megfelelő időben, a megfelelő személynek.
Versenyelőny
ISO 27001 tanúsítás, NIS2 megfelelés — egyre több intézményi partner és biztosító elvárja a dokumentált kiberbiztonsági érettséget.
Jövőbiztos alapok
A szabályozói környezet szigorodik — egy ma megfelelő rendszer holnap is alapot ad a növekedéshez, új szolgáltatások bevezetéséhez.
Üzletmenet-folytonosság
Működés leállás nélkül — ez az alapelvárás
Az egészségügyi informatikai rendszer leállása közvetlen kockázatot jelent a betegellátásra.
Az EMMA Pro architektúrája erre felkészítve.
Magas rendelkezésre állás
Redundáns architektúra
Automatikus failover
99.9%+ uptime célérték
Éjszakai karbantartási ablak
Adatmentés és helyreállítás
Automatikus napi mentések
Titkosított backup tárolás
Tesztelt visszaállítás
RTO és RPO meghatározott
Incidenskezelés
24/7 monitoring
Automatikus riasztások
Dokumentált protokoll
NIS2 bejelentési folyamat
Katasztrófa utáni helyreállítás
DRP dokumentálva
Éves helyreállítási teszt
Off-site backup opció
Kritikus adatok prioritása
Tanúsítványok & akkreditációk
ISO 9001
ISO 14001
ISO 27001
NIS2 megfelelő
GDPR
EESZT akkreditált
Kérjen szakmai konzultációt
Beszéljük át intézménye biztonsági és megfelelési helyzetét
Egy 20 perces díjmentes konzultáción áttekintjük az intézmény NIS2 és adatbiztonsági helyzetét, és konkrét javaslatot teszünk — kötelezettség nélkül.